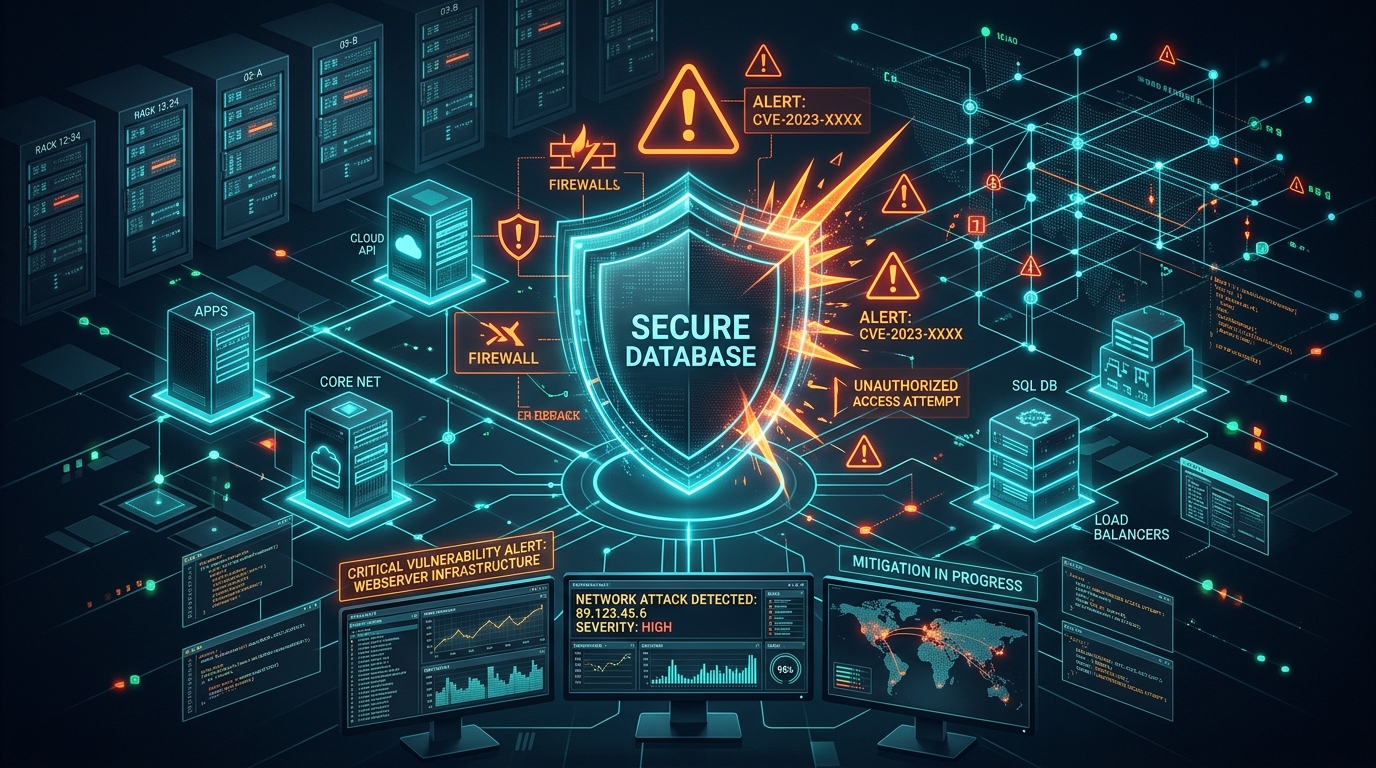
9,2 / 10. À première vue, on dirait un excellent bulletin scolaire. En réalité, sur l'échelle de gravité de la cybersécurité, c'est l'équivalent de la température d'un patient en réanimation d'urgence.
Quand les fondations invisibles du web tanguent
Cette semaine, les fondations invisibles du web ont tangué sous une série d'alertes simultanées :
- PHP a annoncé deux failles critiques (
CVE-2026-109618etCVE-2026-109619), notées 9,2. - Node.js a enchaîné avec la faille
CVE-2026-111497, notée également 9,2. - Apache Tomcat et le noyau Linux ont complété le tableau avec leurs propres correctifs d'urgence.
- Impact concret : un gouvernement européen a même dû couper temporairement l'un de ses portails par précaution.
Le point commun de ces alertes ? Une exécution de code à distance (RCE — Remote Code Execution) sans authentification.
En français très simple : que se passe-t-il réellement ?
Nous avons tous l'habitude de remplir un formulaire ou d'envoyer un fichier sur un site web. Un utilisateur normal saisit son nom ou téléverse un document légitime. Un pirate, lui, injecte un morceau de script malveillant spécialement conçu.
La faille fait perdre les pédales au serveur : au lieu de traiter la donnée, il exécute le script. En quelques secondes :
- Le pirate ouvre une ligne de commande (shell) directement sur le serveur web.
- Il scanne le réseau interne de l'entreprise.
- Il fonce sur la cible royale : le serveur de base de données, dont les accès et mots de passe sont souvent stockés en clair dans les fichiers de configuration du serveur web.
Ce qui rend le piège redoutable
L'attaque passe complètement sous les radars des protections classiques :
- Le pare-feu réseau (L3/L4) ? Il voit passer du trafic HTTPS normal sur le port 443. Tout est chiffré, pour lui tout va bien.
- Le WAF classique ? Il arrête souvent son inspection au-delà d'une certaine taille de requête. Les attaquants en profitent pour gonfler leurs paquets et faire exploser la mémoire du serveur.
- L'antivirus ? Il cherche des fichiers suspects sur le disque. Ici, l'attaque manipule la mémoire vive (in-memory) : aucun fichier n'est posé sur le stockage.
Ce que je dirais aux décideurs (DG, DSI)
- Ce n'est pas un débat technique d'informaticiens, c'est un risque vital pour l'entreprise : exigez sous 48 h l'inventaire complet de vos serveurs PHP et Node.js avec leurs versions exactes et un responsable désigné par application.
- Pour PHP 8.1 et les versions antérieures : aucun correctif officiel n'arrivera. La migration n'est plus un projet reportable, c'est une urgence budgétaire.
- Arrêtez de parier sur la détection miracle : financez le cloisonnement des réseaux, le moindre privilège et des sauvegardes totalement étanches.
Ce que je fais concrètement en tant que DBA
- Zéro passe-droit : un compte par application, strictement bridé aux tables nécessaires, sans droits de propriétaire ni rôle superuser.
- Verrouillage réseau : la base n'écoute que sur les adresses IP privées strictes des serveurs applicatifs. Rien d'autre.
- Défense en profondeur : interdire au moteur de base de données (PostgreSQL, MySQL, SQL Server) d'exécuter des commandes système de l'OS ou de lire des fichiers locaux.
- Surveillance active : alertes immédiates sur les volumes d'export ou d'extraction anormaux.
- Sauvegardes bunkerisées : isolées sur un domaine d'administration séparé, avec tests de restauration réguliers.
Ce que je fais concrètement en tant que CISO
- Prioriser par exposition : patcher d'abord ce qui a une patte sur Internet.
- Mesures d'urgence si le patch prend du temps : durcir les règles WAF, brider la taille maximale des uploads et désactiver les options à risque (comme
session.upload_progress.enabled = Offen PHP). - Confinement strict : faire tourner les processus web dans des conteneurs sans privilèges (rootless), avec interdiction stricte d'initier des connexions réseau sortantes vers Internet.
- Détection comportementale : déclencher une alerte rouge dès qu'un processus web (
php-fpm,node,tomcat) tente d'exécuter/bin/shoucmd.exe.
Une simple question pour finir
Combien de temps faudrait-il à votre équipe, là maintenant, pour sortir la liste exacte de toutes vos applications PHP et Node.js en production avec leur numéro de version ?
La réponse à cette question vous dira exactement où en est votre sécurité.