Veille technologique : ISO/IEC 27090 et qualité des données. La scène d'ouverture est imaginaire ; les chiffres sont sourcés en bas de page.
Une scène imaginée (mais qui pourrait être la vôtre)
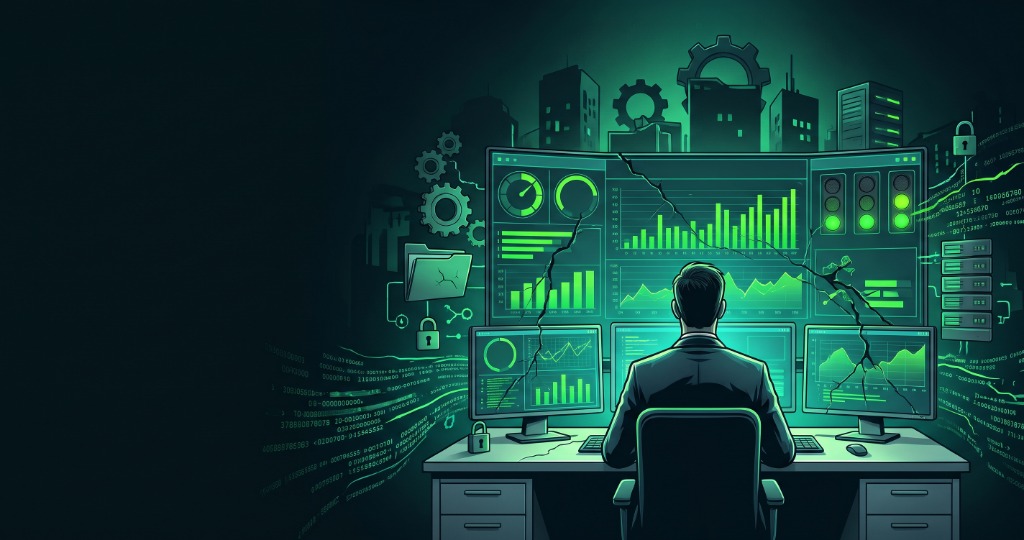
Lundi, 8 heures. Dans une entreprise de distribution, le responsable commercial ouvre son tableau de bord. Tout est vert. Les serveurs répondent, aucune alerte ne clignote, la comptabilité tourne. Le comité de direction valide, sur la base des prévisions, une grosse commande pour le produit vedette.
Trois semaines plus tard : rupture de stock sur un produit, entrepôts pleins d'un autre. Aucun système n'est en panne. Pourtant, depuis des semaines, quelques chiffres de départ — des prix d'achat, des volumes — sont erronés ou ont été modifiés sans être repérés. Les prévisions, calculées sur ces chiffres, sont fausses. Pas de panne, pas de fumée. Juste des décisions de travers.
Voilà ce que j'appelle une entreprise zombie : elle continue de marcher, mais elle ne réfléchit plus juste. Cela peut venir d'une attaque, mais aussi d'erreurs ou de contrôles insuffisants.
Deux façons de faire mal à une entreprise
Quand on pense à une cyberattaque, on imagine souvent la catastrophe visible : tout est chiffré, tout est à l'arrêt, l'activité est paralysée. C'est vrai, et c'est grave. On voit alors la panne, on appelle, on restaure.
Il existe aussi des atteintes plus discrètes : les systèmes continuent de fonctionner, mais les données ou les informations utilisées pour décider ne sont plus fiables. Une cause peut être malveillante — par exemple une modification non autorisée — ou simplement une erreur de saisie, une mauvaise copie ou une source obsolète. Ces situations n'ont pas la même origine, mais elles peuvent toutes conduire à de mauvaises décisions.
La pyramide DIKW, ou pourquoi la donnée compte
Je l'enseigne à mes étudiants dès la première séance. DIKW, ce sont quatre étages :
- Donnée : une mesure brute. Exemple : 38,5.
- Information : la donnée avec son contexte. 38,5 °C, mesurés chez un enfant.
- Connaissance : ce qu'on peut en comprendre, en la reliant à d'autres éléments. Cette mesure peut signaler de la fièvre ; elle ne suffit pas, à elle seule, à établir une cause.
- Sagesse : le jugement qui guide la décision. Il faut tenir compte de l'âge, des symptômes et du contexte, puis décider de la suite.
Chaque étage dépend en partie de ceux du dessous, mais la donnée seule ne dicte pas la décision. Si la mesure est fausse ou privée de contexte, le raisonnement risque de l'être aussi. Garbage in, garbage out : des entrées de mauvaise qualité peuvent produire des résultats de mauvaise qualité.
Une entreprise zombie, c'est une organisation qui ne voit pas que certaines données ou certains raisonnements sont devenus peu fiables.
Ce que disent les chiffres chez nous
Ce n'est pas une menace lointaine. Voici quelques repères pour l'Afrique, en gardant à l'esprit que les chiffres dépendent des signalements et des méthodes de collecte :
- Selon INTERPOL, les infractions liées au cyberespace représentent plus de 30 % des crimes déclarés en Afrique de l'Ouest et de l'Est. Séparément, deux tiers des pays membres africains interrogés estiment que ces infractions représentent une part moyenne à élevée de l'ensemble des crimes. Ce sont des résultats d'enquête et des proportions de crimes déclarés, pas une mesure exhaustive de toutes les infractions réellement commises.
- Dans le rapport 2025, l'hameçonnage est décrit comme la cybercriminalité la plus fréquemment signalée en Afrique. Une couverture de presse rapporte qu'il représente environ un tiers des incidents mentionnés dans ce contexte.
- INTERPOL mentionne le BEC (fraude par compromission ou usurpation de messagerie professionnelle) parmi les menaces importantes, notamment en Afrique de l'Ouest. Un fraudeur peut falsifier une demande de paiement ou faire remplacer des coordonnées bancaires. Le BEC relève d'abord de la fraude et de l'ingénierie sociale ; il ne suppose pas nécessairement qu'une base de données soit modifiée.
- Le rapport INTERPOL 2026 fait état de pertes liées à la cybercriminalité passées de 192 à 484 millions de dollars entre 2024 et 2025, et de 35 000 à 87 000 victimes identifiées. Ce sont des estimations agrégées issues de données disponibles, avec des différences de signalement et de méthode entre pays. Elles ne représentent pas nécessairement le coût total réel.
- Dans l'évaluation 2025, seuls 30 % des pays interrogés déclaraient avoir un système de signalement des incidents, et 19 % une base de renseignement sur les cybermenaces.
Sur l'usage de l'IA au travail, je n'ai pas trouvé de chiffre africain fiable. À l'échelle mondiale, l'enquête Microsoft–LinkedIn de 2024, menée auprès de 31 000 personnes dans 31 pays, indique que 78 % des répondants qui utilisent l'IA au travail utilisent des outils qui ne sont pas fournis par leur employeur. Ce résultat ne permet pas d'estimer la situation des entreprises africaines ; il montre seulement que cet usage existe à grande échelle dans l'échantillon mondial.
Ce qu'on fait tous les jours, parfois sans y penser
Il n'y a pas besoin d'un pirate de film pour rendre une donnée peu fiable. Voici des gestes ordinaires et des risques différents qu'ils peuvent entraîner :
| Le geste du quotidien | Pourquoi c'est un risque |
|---|---|
| Corriger un chiffre à la main dans un fichier « pour que ça passe » | Sans justification ni historique, la correction est difficile à contrôler et à expliquer. |
Copier-coller des chiffres entre fichiers et messageries (budget_final_v7) |
Des versions concurrentes circulent et la provenance du chiffre devient floue. |
| Partager le mot de passe d'un compte qui peut modifier des données | Les actions ne sont plus attribuables de façon fiable à une personne (voir mon article sur les clés du coffre). |
| Traiter par e-mail une demande de changement de RIB d'un fournisseur sans vérification indépendante | Une usurpation ou une messagerie compromise peut détourner un paiement. |
| Coller des données de l'entreprise dans un outil d'IA public sans vérifier les règles du service | Cela peut exposer des informations sensibles ; leur traitement dépend des conditions et réglages du service utilisé. |
| Recopier dans un rapport la réponse d'un outil d'IA sans la vérifier | Une erreur plausible peut être reprise comme un fait. |
| Demander à un assistant IA de résumer un document venu de l'extérieur | Le document peut contenir des instructions malveillantes visant l'assistant, si celui-ci est conçu ou configuré de façon vulnérable. |
| Importer un fichier de données ou un modèle trouvé en ligne sans en vérifier la provenance | Le fichier peut contenir des erreurs, du contenu malveillant ou des modifications non souhaitées. |
Ces gestes ne sont pas tous malveillants. Certains relèvent d'une mauvaise pratique ou d'une erreur ; d'autres peuvent être exploités par un attaquant. Les comprendre permet de choisir les contrôles adaptés.
Deux portes vers de mauvaises décisions
Porte n°1 : la donnée ou son historique est compromis. Un compte trop puissant, une modification non autorisée, une erreur recopiée dans plusieurs fichiers : l'intégrité ou la traçabilité peuvent être affectées. C'est un sujet de gouvernance et de sécurité des données, auquel le DRE contribue.
Porte n°2 : un système d'IA est attaqué ou utilisé de façon risquée. C'est notamment le périmètre de la norme ISO/IEC 27090:2026, publiée en octobre 2026. Elle s'intitule Cybersécurité — Intelligence artificielle — Traitement des menaces et des situations susceptibles de compromettre les systèmes d'IA. Elle fournit des lignes directrices pour comprendre, détecter et atténuer les menaces visant les systèmes d'IA tout au long de leur cycle de vie. Ce n'est pas une certification ni, à elle seule, une obligation générale. Elle complète les pratiques de sécurité existantes ; elle ne remplace pas la gouvernance des données ni les contrôles habituels.
Parmi les menaces traitées, en voici quelques-unes, avec des exemples simplifiés :
- Empoisonnement des données : introduire des données choisies pour dégrader ou détourner le comportement d'un modèle pendant son entraînement. Ce n'est pas toute erreur présente dans un jeu de données : l'empoisonnement désigne une atteinte ciblée.
- Évasion : fabriquer une entrée qui trompe le modèle au moment où il l'utilise, par exemple une image légèrement modifiée qu'un système classe incorrectement.
- Inférence d'appartenance : chercher à déterminer si une donnée précise faisait partie des données d'entraînement, en observant les réponses du modèle.
- Inversion de modèle : exploiter les réponses pour tenter de reconstituer certaines informations liées aux données apprises.
- Exfiltration ou vol de modèle : obtenir le modèle ou en reproduire le comportement par des requêtes. Ces méthodes ne sont pas identiques, même si toutes deux peuvent exposer la propriété intellectuelle.
- Injection de consigne : fournir ou incorporer un contenu conçu pour pousser l'IA à agir contrairement à ce qui était prévu. Une instruction hostile peut, par exemple, se trouver dans un document que l'assistant doit analyser.
Ces attaques ne sont pas toutes des altérations de données. Certaines visent la confidentialité du modèle ou des données ; d'autres cherchent à tromper le comportement du système. Elles peuvent néanmoins nuire aux décisions si l'organisation s'y fie sans contrôles adaptés.
Ce que je dirai aux décideurs
- Dressez la liste des outils qui vous aident à décider (tableaux de bord, prévisions, scoring, assistants IA). Pour chacun : d'où viennent les données, qui peut les modifier, qui en est responsable, et comment leur historique est-il conservé ?
- Pour les décisions importantes, faites vérifier la provenance et la cohérence des chiffres, ainsi que les changements récents. Quand c'est possible, comparez-les à une source indépendante. La présence d'un humain ne suffit pas si cette personne ne dispose pas d'éléments vérifiables.
- Posez à vos fournisseurs des questions précises : comment protégez-vous les données d'entraînement et les modèles ? Comment détectez-vous des entrées malveillantes ou des sorties anormales ? Quelles données sont conservées et pour combien de temps ?
- Donnez une règle claire sur l'usage des outils d'IA publics : quels types de données peut-on y saisir, quels outils sont approuvés, et quelles vérifications faire avant de réutiliser leurs réponses ?
Ce que je ferai en tant que DRE
- Limiter les droits de modification, avec des comptes nominatifs et des accès temporaires quand c'est possible.
- Tenir un journal des modifications suffisamment protégé pour aider à établir qui a changé quoi et quand.
- Mettre des contrôles de cohérence : les valeurs impossibles doivent être refusées ou signalées, sans oublier que des valeurs plausibles peuvent aussi être erronées.
- Pouvoir restaurer à un point antérieur vérifié : conserver des sauvegardes, choisir un point de restauration antérieur à l'incident et tester régulièrement la restauration.
- Pour les données destinées à un système d'IA géré par l'entreprise, vérifier leur provenance et les contrôles de qualité avant leur utilisation. Pour un service externe, clarifier aussi les responsabilités avec le fournisseur : le DRE ne contrôle pas nécessairement ses données d'entraînement ou son modèle.
Une question pour finir
Pour votre dernière grande décision, saviez-vous d'où venaient les chiffres, qui les avait modifiés et comment vous auriez pu le vérifier ?
Sources et références
- ISO, fiche ISO/IEC 27090:2026 (publication en octobre 2026, 56 pages) : https://www.iso.org/standard/27090
- ISO, présentation de la portée et des menaces abordées par ISO/IEC 27090 : https://committee.iso.org/insights/ISO-27090-explained
- INTERPOL, Africa Cyberthreat Assessment Report 2025, communiqué du 23 juin 2025 (parts de crimes déclarés, phishing, systèmes de signalement et renseignements) : https://www.interpol.int/en/News-and-Events/News/2025/New-INTERPOL-report-warns-of-sharp-rise-in-cybercrime-in-Africa
- Semafor, 23 juin 2025 (phishing, environ un tiers des cyberincidents signalés) : https://www.semafor.com/article/06/23/2025/cybercrime-threat-rises-in-africa-as-mobile-banking-grows-interpol
- INTERPOL, Africa Cyberthreat Assessment Report 2026, communiqué du 3 août 2026 (pertes, victimes identifiées et menaces régionales) : https://www.interpol.int/News-and-Events/News/2026/INTERPOL-report-finds-AI-linked-to-more-than-half-of-cybercrime-in-Africa
- Microsoft, AI at Work Is Here. Now Comes the Hard Part, Work Trend Index 2024 (échantillon et résultats sur l'usage d'outils d'IA non fournis par l'employeur) : https://www.microsoft.com/en-us/worklab/work-trend-index/ai-at-work-is-here-now-comes-the-hard-part